



AI · 기사
Cursor, Fireworks AI에서 노출된 액세스 키가 침해 원인이라고 밝혀
Unite.AI ·
한눈에 보기
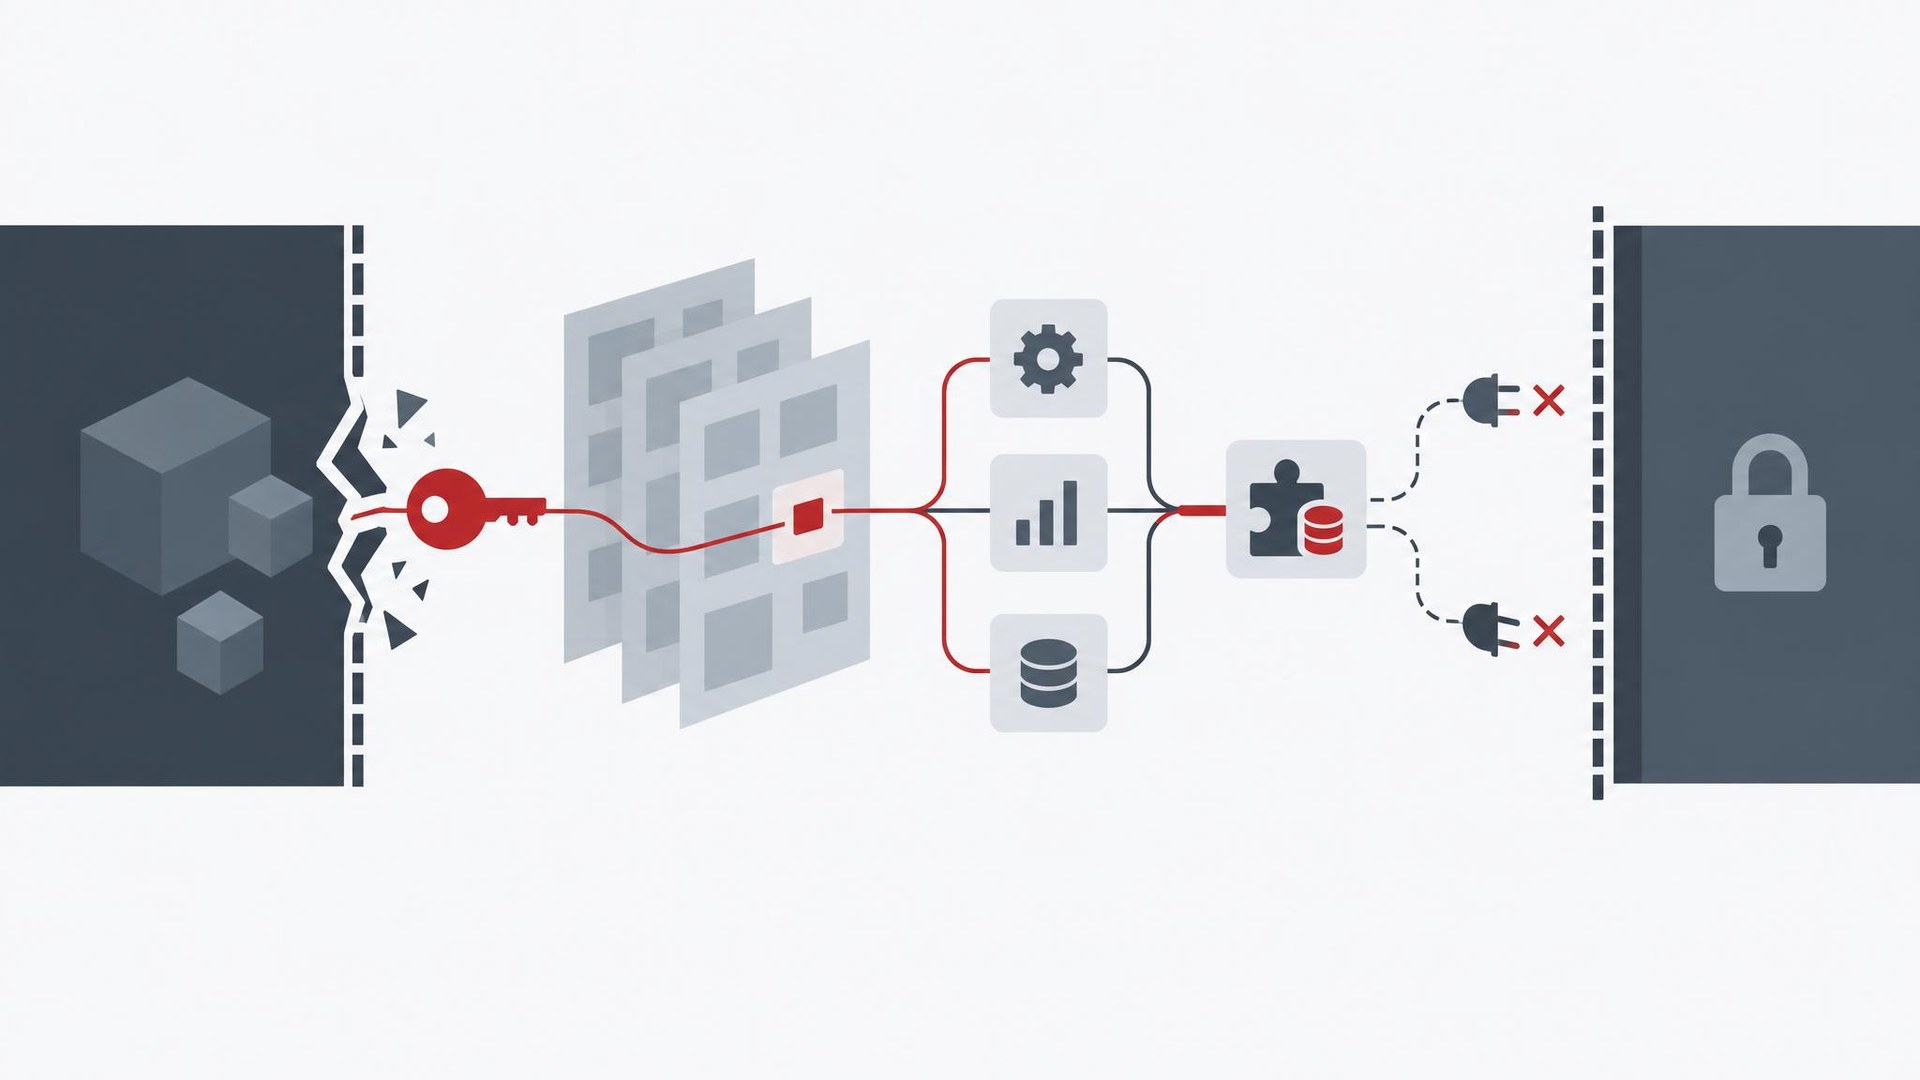
Cursor는 공격자가 Fireworks AI에서 노출된 Cursor 액세스 키를 이용해 과거 코딩 에이전트 활동 기록과 자격 증명을 복사했다고 밝혔어요. 이 자격 증명으로 Cursor가 쓰는 일부 소프트웨어 도구에 접근했고, 악성 Claude Code 확장 프로그램 빌드도 배포됐어요. 회사는 고객 중 0.01% 미만의 API 자격 증명이 노출됐다고 했어요.
핵심 내용
- 공격자는 Fireworks AI에서 노출된 Cursor 액세스 키로 데이터 버킷(저장 공간)의 자료를 복사했어요.
- 버킷에는 대부분 2025년에 만들어진 코딩 에이전트 활동 기록이 일부 들어 있었어요. Privacy Mode(개인정보 보호 모드)를 쓰지 않은 세션의 기록이에요.
- 일부 기록에 남아 있던 자격 증명으로 Cursor가 쓰는 일부 서비스형 도구에 접근할 수 있었어요.
- Privacy Mode를 쓰지 않은 사용자 중 0.05% 미만의 활동 기록이 노출됐고, Cursor는 해당 사용자에게 직접 알렸다고 했어요.
왜 중요할까요?
Cursor는 많이 쓰이는 AI 코딩 도구라서 이번 침해로 일부 사용자 기록과 자격 증명이 노출됐어요. 사용자와 관리자는 키를 교체하고 악성 확장 프로그램을 확인해야 해요.
원문과 출처
Cursor, Fireworks AI에서 노출된 액세스 키가 침해 원인이라고 밝혀
Unite.AI · 11월 14일 10:34 KST
Unite.AI에서 원문 읽기 ↗AI가 원문을 바탕으로 정리했어요. 틀린 내용이 있을 수 있어요. 저작권은 원 출처에 있어요. Unite.AI.
같은 소식을 전한 곳
같은 분야의 다른 소식
- 앤트로픽 투자·HBM·클로드까지, 한국 기업의 AI 3각 포석
미국 AI 기업 앤트로픽의 기업공개(IPO)를 계기로 한국 기업들이 AI 시장에서 여러 방향으로 존재감을 넓히고 있어요. SK텔레콤은 초기 투자로 큰 평가이익을 얻었어요. 삼성전자와 SK하이닉스는 반도체 공급 협력을 강화하고 있어요. 삼성SDS와 LG CNS는 앤트로픽의 AI 모델 클로드로 기업용 AI 시장에 들어가고 있어요.
뉴스웨이 · 11월 21일 06:10 KST - MIT·IBM 연구팀, 멀티모달 AI의 이해 한계 파헤쳐
MIT과 IBM 연구팀이 텍스트·이미지·소리를 함께 다루는 멀티모달 AI 모델의 약점을 연구하고 있어요. 이 모델들은 겉으로는 여러 정보를 잘 다루지만 실제 이해는 부족한 경우가 많아요. 팀은 MIT의 짐 글래스 연구원과 함께 새 시험 방법과 적은 데이터로 배우는 기법을 만들고 있어요.
MIT News · 11월 21일 06:00 KST - AI 공급망 허점으로 사용자 비밀 정보 대량 유출 확인
연구자들이 AI 서비스 여러 곳을 거치는 요청에 가짜지만 실제로 작동하는 비밀번호와 열쇠를 약 200만 개 심어 추적했어요. 그 결과 많은 비밀 정보가 새어 나가 공격자들이 이를 이용해 클라우드 계정에 접근했어요.
Ars Technica · 11월 21일 05:59 KST - ChatGPT에서 Shopify 쇼핑몰 비즈니스를 등록하는 방법 공개
이 영상은 Shopify 쇼핑몰을 ChatGPT에 연결해서 내 비즈니스를 등록(클레임)하는 방법을 보여줘요. 비즈니스 허브(Business Hub) 또는 Shopify 앱스토어에서 시작할 수 있어요. 연결한 뒤에는 비즈니스 정보를 관리해서 ChatGPT에 어떻게 보일지 조정할 수 있어요.
OpenAI 공식 YouTube · 11월 21일 05:48 KST