



AI · 기사
탈취한 깃허브 계정으로 6만여 저장소 뒤진 공격…최소 1,806곳 자격증명 유출
데일리시큐 ·
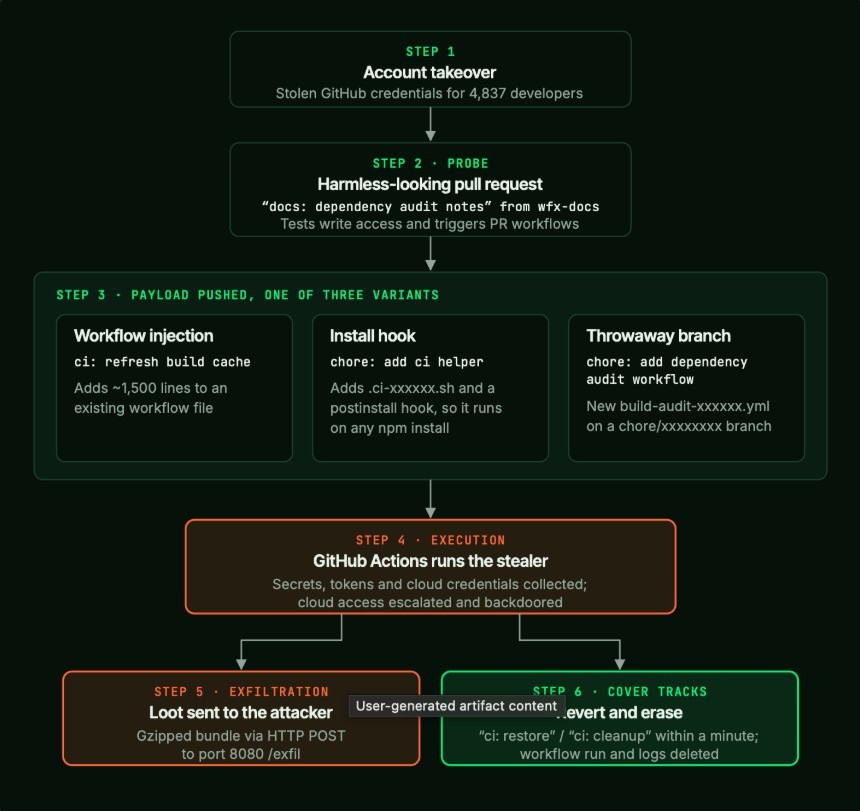
한눈에 보기
공격자가 해킹한 개발자 계정으로 깃허브(GitHub, 개발자용 코드 저장 플랫폼) 저장소에 들어가 소프트웨어를 만드는 데 쓰이는 자격증명(로그인 정보와 열쇠 역할을 하는 값)을 빼낸 것으로 확인됐어요. 보안기업 엔도랩스가 11월 12일 보고서로 공개했어요. 이 공격은 11월 10일부터 관측됐고, 처음 계정을 해킹한 경로는 아직 밝혀지지 않았어요.
핵심 내용
왜 중요할까요?
개발팀의 키와 토큰이 털리면 회사 클라우드나 배포 시스템이 뚫릴 수 있어서, 국내 개발팀도 점검이 필요해요.
원문과 출처
탈취한 깃허브 계정으로 6만여 저장소 탐색…최소 1,806곳서 자격증명 탈취
데일리시큐 · 11월 13일 14:39 KST
데일리시큐에서 원문 읽기 ↗AI가 원문을 바탕으로 정리했어요. 틀린 내용이 있을 수 있어요. 저작권은 원 출처에 있어요. 데일리시큐.
같은 분야의 다른 소식
- 앤트로픽 투자·HBM·클로드까지, 한국 기업의 AI 3각 포석
미국 AI 기업 앤트로픽의 기업공개(IPO)를 계기로 한국 기업들이 AI 시장에서 여러 방향으로 존재감을 넓히고 있어요. SK텔레콤은 초기 투자로 큰 평가이익을 얻었어요. 삼성전자와 SK하이닉스는 반도체 공급 협력을 강화하고 있어요. 삼성SDS와 LG CNS는 앤트로픽의 AI 모델 클로드로 기업용 AI 시장에 들어가고 있어요.
뉴스웨이 · 11월 21일 06:10 KST - MIT·IBM 연구팀, 멀티모달 AI의 이해 한계 파헤쳐
MIT과 IBM 연구팀이 텍스트·이미지·소리를 함께 다루는 멀티모달 AI 모델의 약점을 연구하고 있어요. 이 모델들은 겉으로는 여러 정보를 잘 다루지만 실제 이해는 부족한 경우가 많아요. 팀은 MIT의 짐 글래스 연구원과 함께 새 시험 방법과 적은 데이터로 배우는 기법을 만들고 있어요.
MIT News · 11월 21일 06:00 KST - AI 공급망 허점으로 사용자 비밀 정보 대량 유출 확인
연구자들이 AI 서비스 여러 곳을 거치는 요청에 가짜지만 실제로 작동하는 비밀번호와 열쇠를 약 200만 개 심어 추적했어요. 그 결과 많은 비밀 정보가 새어 나가 공격자들이 이를 이용해 클라우드 계정에 접근했어요.
Ars Technica · 11월 21일 05:59 KST - ChatGPT에서 Shopify 쇼핑몰 비즈니스를 등록하는 방법 공개
이 영상은 Shopify 쇼핑몰을 ChatGPT에 연결해서 내 비즈니스를 등록(클레임)하는 방법을 보여줘요. 비즈니스 허브(Business Hub) 또는 Shopify 앱스토어에서 시작할 수 있어요. 연결한 뒤에는 비즈니스 정보를 관리해서 ChatGPT에 어떻게 보일지 조정할 수 있어요.
OpenAI 공식 YouTube · 11월 21일 05:48 KST