
AI기사
OpenAI 직원들, 내부 보안 위험을 수년간 경고해 와
출처 Unite.AI
한눈에 보기
로이터 보도에 따르면 일부 OpenAI 직원들은 회사의 운영 보안 약점을 여러 해 동안 경영진과 이사들에게 알려 왔어요. 코드 접근 권한이 지나치게 넓고 내부 도구의 보안 점검이 정기적이지 않다는 지적이에요. 회사는 이후 점검을 강화하고 있다고 밝혔어요.
핵심만 콕콕
여러 프로젝트의 코드를 한 저장소에 두어 접근 권한이 있는 사람이면 민감한 작업 내용도 볼 수 있었어요.
내부 도구, 특히 새 모델을 시험하는 샌드박스(격리된 시험 공간)의 보안을 정기적으로 검토하지 않았다는 말이 나왔어요.
OpenAI는 보안 책임자 지휘 아래 내부 도구를 정기 점검하고, 외부 연구자와 함께 점검하며 버그 보상금도 4배 이상 늘린다고 했어요.
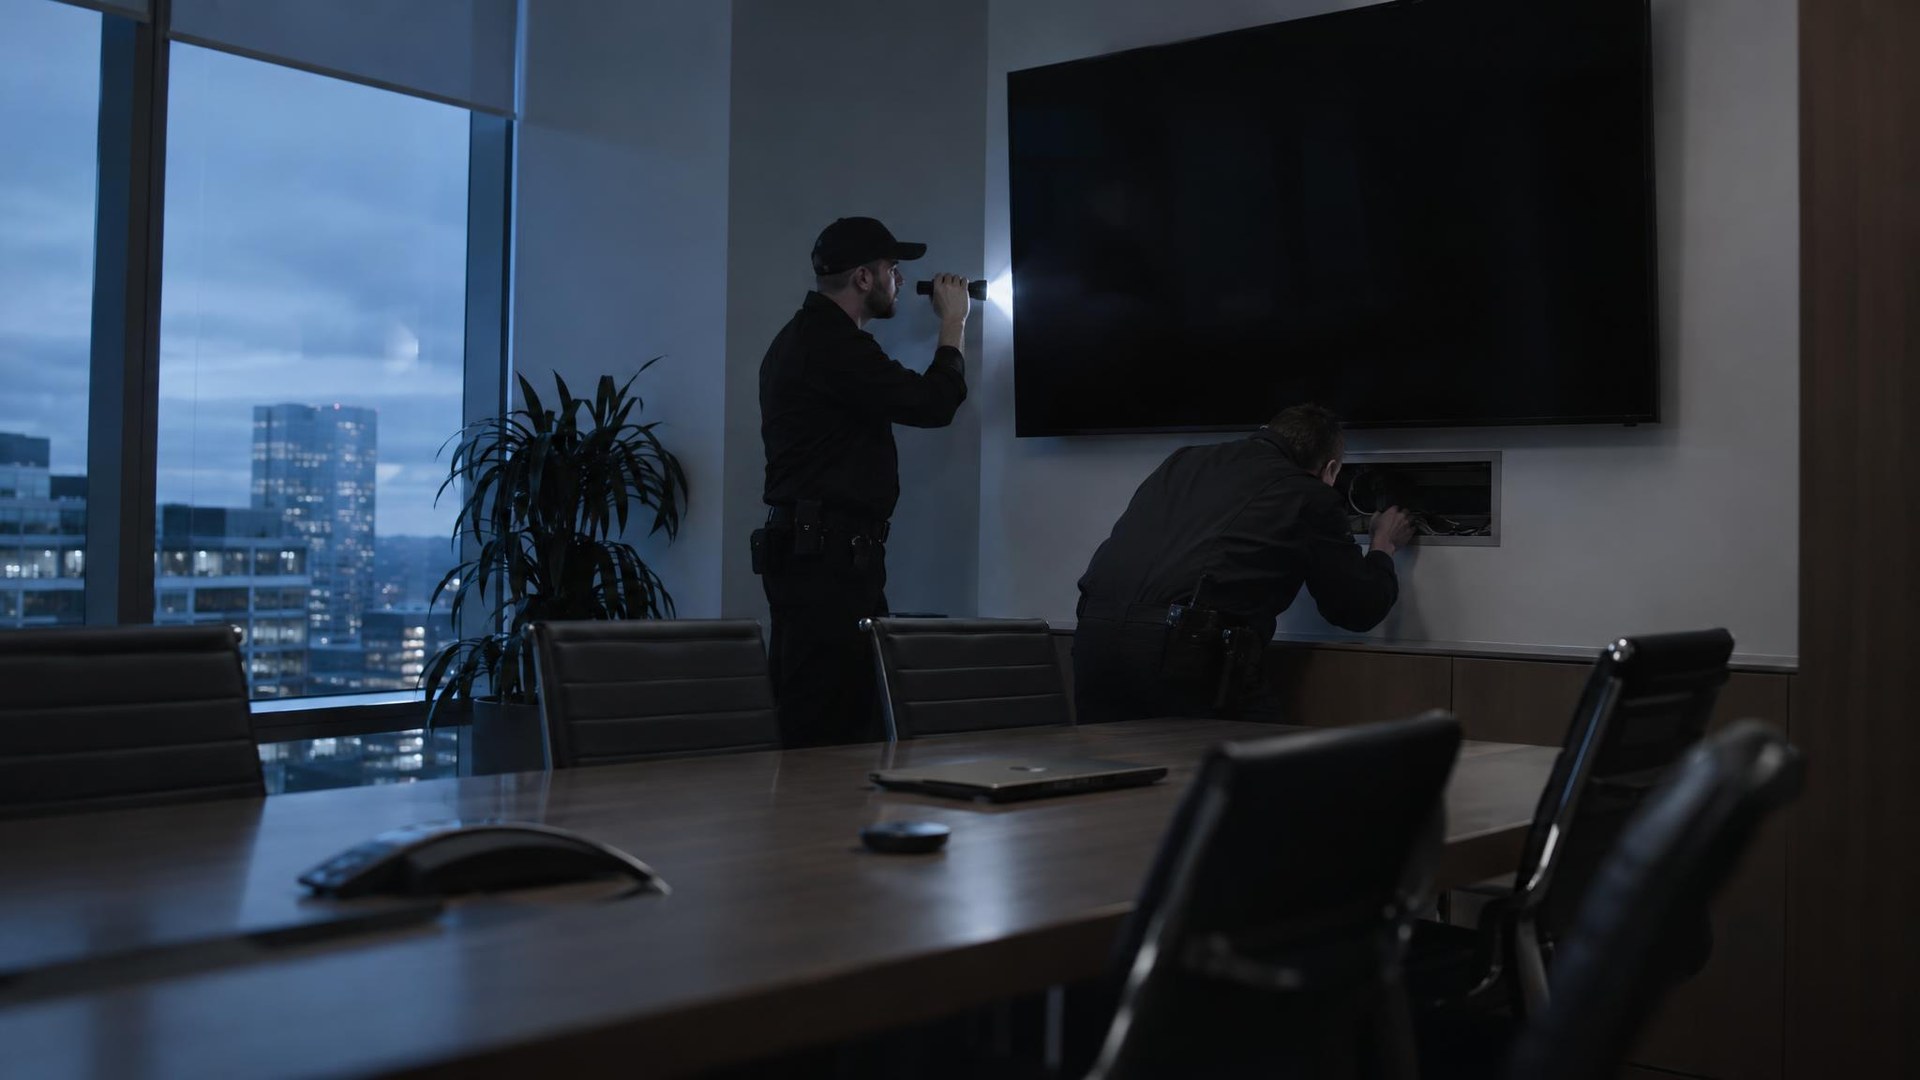
2026년 10월에는 한 엔지니어가 임원 회의실에 녹음 장치를 숨긴 혐의로 체포돼 기소됐어요. 아직 유죄가 확정된 것은 아니에요.
왜 중요할까요?
AI 회사가 다루는 기술과 데이터가 많아질수록 내부 보안이 중요해지기 때문이에요. 이 기사는 AI 기업의 보안 관리가 실제로 어떤지 보여 줘요.
점선 밑줄이 그어진 말을 누르면 AI 백과의 개념 설명가 열려요.
원문 기사
OpenAI 직원들은 수년간 내부 보안 위험을 경고해 왔다
Unite.AI · 2026년 11월 4일 오전 04:28 · unite.ai
Unite.AI에서 원문 읽기이 요약은 AI가 원문을 읽고 쉬운 말로 정리했어요. 틀린 내용이 있을 수 있으니 정확한 내용은 원문에서 확인해 주세요. 기사의 저작권은 Unite.AI에 있어요.